想要一条稳定、抗封锁、完全自主可控的 Telegram 代理?自建 MTProxy 是最佳选择之一。本文手把手讲解 2026 年最新的 MTProxy搭建方法:从 VPS 准备、Docker 安装,到生成 fake-TLS 密钥、导入客户端,全流程跑通,并给出优化与常见问题排查。
什么是 MTProxy?为什么要自建?
MTProxy 是 Telegram 官方推出的专属代理协议,抗封锁能力强于通用的 SOCKS5。相比使用公开的免费节点,自己搭建 MTProxy 有三个明显优势:
- 独享不拥挤:只有你和你分享的人使用,速度更稳定;
- 不易被封:配合 fake-TLS 伪装成正常 HTTPS 流量,抗封锁能力强;
- 隐私可控:流量只经过你自己的服务器,不用担心第三方节点记录数据。
如果你已经了解过电报代理的基础配置,那么自建 MTProxy 就是更进阶、更可靠的一步。
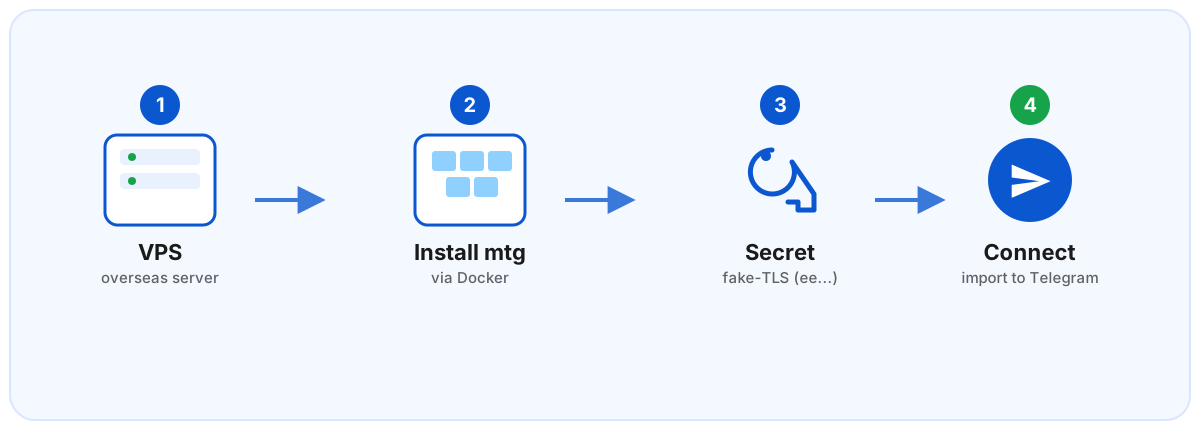
MTProxy搭建四步走:准备 VPS → 用 Docker 安装 mtg → 生成 fake-TLS 密钥 → 导入 Telegram 客户端。
搭建 MTProxy 前的准备
开始 MTProxy搭建前,你需要准备:
- 一台境外 VPS(如 Vultr、DigitalOcean、Linode 等),系统建议 Ubuntu 22.04 / Debian 12;
- 开放 443 端口(伪装成 HTTPS 最不容易被识别);
- root 或 sudo 权限,以及基础的 SSH 命令行操作能力。
端口选 443 是关键:它是 HTTPS 默认端口,配合 fake-TLS 可以让 MTProxy 流量「看起来」就是普通网页访问。
方法一:用 mtg 搭建 MTProxy(推荐,支持 fake-TLS)
mtg 是目前最流行的 MTProxy 实现,性能好、内存占用低,且原生支持 fake-TLS(抗封锁的关键)。推荐用 Docker 部署。
1. 安装 Docker
curl -fsSL https://get.docker.com | sh
2. 生成 fake-TLS Secret
用一个常见大站域名做伪装(如 www.microsoft.com),生成以 ee 开头的 fake-TLS 密钥:
docker run --rm nineseconds/mtg:2 generate-secret www.microsoft.com
# 输出示例:ee367a189a... (请复制保存)
以 ee 开头即表示启用了 fake-TLS 伪装,这是 MTProxy搭建中提升抗封锁能力最重要的一步。
3. 运行 mtg 容器
把上一步生成的 <SECRET> 替换进去:
docker run -d --name mtg --restart=unless-stopped \
  -p 443:3128 \
  nineseconds/mtg:2 simple-run 0.0.0.0:3128 <SECRET>
4. 生成客户端连接链接
查看容器日志,mtg 会直接打印可用的 tg:// / https://t.me/proxy 连接链接:
docker logs mtg
也可以按下面格式手动拼接(把 IP 和 SECRET 换成你自己的):
https://t.me/proxy?server=你的服务器IP&port=443&secret=你的SECRET
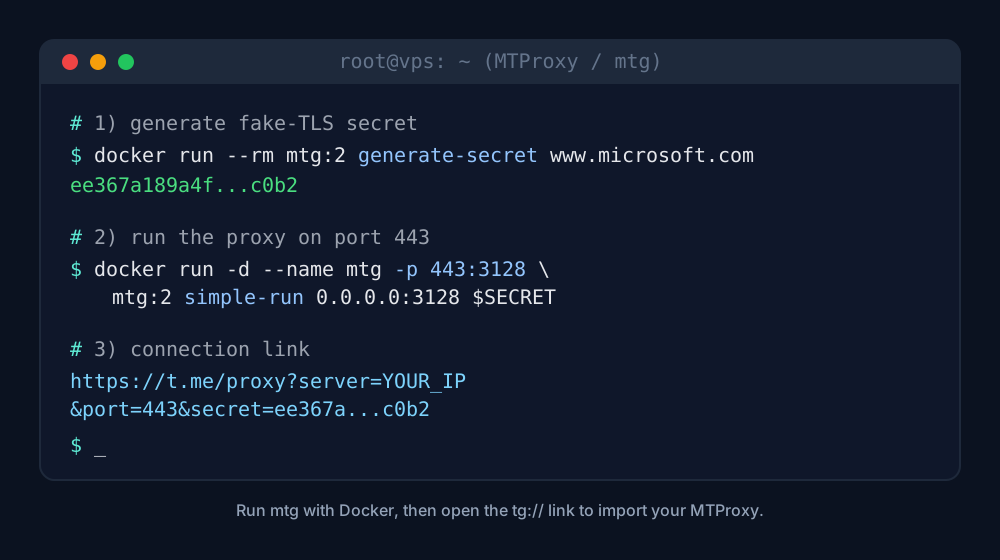
在 VPS 终端里运行 mtg 容器并获取连接链接,把链接发到 Telegram 点开即可一键导入。
在手机或电脑上点开该链接,Telegram 会自动弹出「连接代理」确认框,点击即可完成 MTProxy 的导入。
方法二:官方镜像快速搭建
如果只想快速跑一个基础版 MTProxy,也可以用 Telegram 官方镜像:
docker run -d --name mtproxy --restart=unless-stopped -p 443:443 \
  -e SECRET=$(head -c 16 /dev/urandom | xxd -ps) \
  telegrammessenger/proxy:latest
# 用 docker logs mtproxy 查看生成的 secret 与连接链接
官方镜像配置简单,但在 fake-TLS 等抗封锁特性上不如 mtg 灵活,长期使用更推荐方法一。
搭建后的优化与安全
- 开启防火墙:只放行 22(SSH)和 443 端口,例如
ufw allow 443/tcp; - 开启 BBR 拥塞控制:显著提升线路速度;
- 定期更换 Secret:一旦怀疑节点被封,重新生成密钥即可;
- 不要公开分享:MTProxy搭建的节点尽量小范围使用,用的人越少越不容易被盯上。
MTProxy搭建常见问题(FAQ)
Q:MTProxy搭建需要什么样的服务器? A:一台境外 VPS 即可,1 核 512MB 内存就能流畅运行 mtg,重点是服务器所在地区网络没有被封锁。
Q:MTProxy 的 Secret 以 ee 开头是什么意思?
A:ee 开头表示启用了 fake-TLS,会把代理流量伪装成访问某个正常网站的 HTTPS 流量,抗封锁能力更强,是 MTProxy搭建时的推荐做法。
Q:MTProxy搭建该用哪个端口? A:优先用 443。它是 HTTPS 默认端口,配合 fake-TLS 最难被识别;用其它端口也能连,但更容易被特征识别。
Q:MTProxy搭建后连不上怎么办?
A:依次检查:服务器 443 端口是否放行、容器是否正常运行(docker ps)、Secret 是否复制完整、服务器 IP 是否已被封锁。若整台服务器被封,需更换 IP 或机房。
Q:自建 MTProxy 和直接用 VPN 有什么区别? A:自建 MTProxy 自主可控但需要维护服务器;VPN 覆盖设备全部流量、免维护。不想折腾服务器的用户,直接用 GeeVPN 更省心。
不想自己搭建?用现成方案
MTProxy搭建虽然不难,但需要持续维护服务器、应对 IP 被封等问题。如果你更看重「省心稳定」,可以直接使用 GeeVPN——采用 AmneziaWG 协议,安装客户端即可稳定访问 Telegram 及其它境外服务,无需自己维护节点。
总结
| 需求 | 推荐方案 |
|---|---|
| 追求自主可控、有服务器 | 自建 MTProxy(方法一 mtg + fake-TLS) |
| 快速起一个基础代理 | 官方镜像(方法二) |
| 只想省心稳定、免维护 | GeeVPN(AmneziaWG) |
MTProxy搭建能给你一条独享、抗封锁的 Telegram 通道;而如果不想折腾运维,GeeVPN 则是更轻松的选择。想先了解基础用法的,也可以回看电报代理使用指南,或浏览代理上网分类下的更多教程。
相关资源
- mtg 开源项目 — 高性能 MTProxy 实现
- Telegram 官方网站
本文仅供技术学习参考,请遵守所在地区法律法规。